showing posts tagged #wolnyinternet — clear

0

Ciekawe profile w Fediwersie (Mastodon, Friendica, PeerTube)

Mastodon - Decentralized social media joinmastodon.org
preview

Znacie jakieś kanały/profile na Mastodonie/Fediversie które warto by promować? Podrzućcie w komentarzach, dołączę do listy.

polskojęzyczne projekty:

osoby:

szmersony:

serwery:

anglojęzyczne:

twitter via mastodon:

Razem;

Instytucje unijne:

martwe:

Zawsze warto przejrzeć też kogo śledzą dane profile, jeśli upubliczniają listy. A czasami i śledzące je osoby…

Dwa projekty, o których warto wiedzieć jeśli dopiero zaczyna się swoją przygodę z mastodonem: Twitodon - [raczkujące] narzędzie do znajdowania obserwowanych kont z Twittera na Mastodonie i Mastodon Twitter Crossposter.

Znacie jakieś kanały/profile na Mastodonie/Fediversie które warto by promować? Podrzućcie w komentarzach, dołączę do listy.

polskojęzyczne projekty:

osoby:

szmersony:

serwery:

anglojęzyczne:

twitter via mastodon:

Razem;

Instytucje unijne:

martwe:

Zawsze warto przejrzeć też kogo śledzą dane profile, jeśli upubliczniają listy. A czasami i śledzące je osoby…

Dwa projekty, o których warto wiedzieć jeśli dopiero zaczyna się swoją przygodę z mastodonem: Twitodon - [raczkujące] narzędzie do znajdowania obserwowanych kont z Twittera na Mastodonie i Mastodon Twitter Crossposter.

0

Na Discordzie było bardzo pusto w temacie antyradykalizmu, więc zapraszam na NOWY serwer, gdzie będzie można pogadać nie tylko o polityce, ale i o czymkolwiek innym.

Discord Dołącz do serwera Trzy Strzały na Discordzie! discord.gg
preview

cross-postowane z: szmer.info/post/17137425

Serwer to nówka, więc czekamy na pierwszą falę osób wybierających DZIAŁANIE zamiast BEZCZYNNOŚCI.

Jesteśmy nie tylko dla osób zaangażowanych politycznie – wystarczy, że widzisz, co dzieje się w mediach, w internecie, wszędzie dookoła…

Denerwuje cię, że polityczni radykałowie dopuszczają się nieakceptowalnej przemocy lub manipulacji w przekazie publicznym? Zdał*ś sobie sprawę, że największe media promują skrajności, półprawdy, nienawiść?

My też mamy tego dość. Chodź, można o tym pogadać.

cross-postowane z: szmer.info/post/17137425

Serwer to nówka, więc czekamy na pierwszą falę osób wybierających DZIAŁANIE zamiast BEZCZYNNOŚCI.

Jesteśmy nie tylko dla osób zaangażowanych politycznie – wystarczy, że widzisz, co dzieje się w mediach, w internecie, wszędzie dookoła…

Denerwuje cię, że polityczni radykałowie dopuszczają się nieakceptowalnej przemocy lub manipulacji w przekazie publicznym? Zdał*ś sobie sprawę, że największe media promują skrajności, półprawdy, nienawiść?

My też mamy tego dość. Chodź, można o tym pogadać.
0

Powstało koło społeczno-naukowe Esperanto na UW... i ma konto na Mastodonie! | La socia-scienca esperanta rondo ekis ĉe la Varsovia Universitato... kaj kreis la mastodonan konton!

Mastodon Poland RoZo - Społeczno-naukowe Koło Esperanto (@RoZoEsperanto@mastodon.com.pl) mastodon.com.pl
preview

cross-postowane z: szmer.info/post/16925293

Wrzucam dla uwagi, bo niewiele jest esperanta w fediversum. A tu proszę, koło w p*lsce powstało.

Mi afiŝis pri tiu afero ĉar tie (en fedio) ne ekzistas tre multaj da esperantaj kontoj.

cross-postowane z: szmer.info/post/16925293

Wrzucam dla uwagi, bo niewiele jest esperanta w fediversum. A tu proszę, koło w p*lsce powstało.

Mi afiŝis pri tiu afero ĉar tie (en fedio) ne ekzistas tre multaj da esperantaj kontoj.

0

„New York Times” i inne media pozywają przeglądarkę internetową Brave w związku z domniemanym pobieraniem treści

TechCrunch New York Times and other outlets sue web browser Brave over alleged content scraping | TechCrunch techcrunch.com
preview

W poniedziałek „New York Times” pozwał firmę Brave – istniejącą od 11 lat firmę tworzącą przeglądarkę “kładącą nacisk na ochronę prywatności” – zarzucając jej pobieranie treści chronionych prawem autorskim należących do gazety oraz bezprawne udostępnianie ich klientom wymienionym w pozwie jako: Anthropic, Perplexity, Mistral, xAI i Cohere.

Również w poniedziałek gazety „Daily News”, „Chicago Tribune” i „Orlando Sentinel” złożyły podobne pozwy. Oba pozwy zostały wniesione do sądu federalnego na Manhattanie.

„New York Times”, który pozwał również firmy OpenAI i Perplexity w związku z podobnymi zarzutami, porównuje firmę Brave do „dostawcy, sprzedawcy i dystrybutora skradzionych treści chronionych prawem autorskim” dla firm zajmujących się sztuczną inteligencją.

„W ten sposób firma Brave działa zarówno jak włamywacz, który przywłaszcza sobie treści wydawców, jak i jak „paser” w dziedzinie sztucznej inteligencji, który sprzedaje skradzione treści stronom trzecim” – czytamy w pozwie. Stwierdzono w nim, że firma Brave stworzyła indeks ponad 30 miliardów stron internetowych przy użyciu niezidentyfikowanego robota indeksującego, uniemożliwiając wydawcom jego zablokowanie.

Pozew dotyczy również funkcji przeglądarki Brave, która omija paywalle, oraz praktyki firmy polegającej na blokowaniu reklam wydawców przy jednoczesnej sprzedaży własnych [zastępowaniu ich własnymi] .

W poniedziałek „New York Times” pozwał firmę Brave – istniejącą od 11 lat firmę tworzącą przeglądarkę “kładącą nacisk na ochronę prywatności” – zarzucając jej pobieranie treści chronionych prawem autorskim należących do gazety oraz bezprawne udostępnianie ich klientom wymienionym w pozwie jako: Anthropic, Perplexity, Mistral, xAI i Cohere.

Również w poniedziałek gazety „Daily News”, „Chicago Tribune” i „Orlando Sentinel” złożyły podobne pozwy. Oba pozwy zostały wniesione do sądu federalnego na Manhattanie.

„New York Times”, który pozwał również firmy OpenAI i Perplexity w związku z podobnymi zarzutami, porównuje firmę Brave do „dostawcy, sprzedawcy i dystrybutora skradzionych treści chronionych prawem autorskim” dla firm zajmujących się sztuczną inteligencją.

„W ten sposób firma Brave działa zarówno jak włamywacz, który przywłaszcza sobie treści wydawców, jak i jak „paser” w dziedzinie sztucznej inteligencji, który sprzedaje skradzione treści stronom trzecim” – czytamy w pozwie. Stwierdzono w nim, że firma Brave stworzyła indeks ponad 30 miliardów stron internetowych przy użyciu niezidentyfikowanego robota indeksującego, uniemożliwiając wydawcom jego zablokowanie.

Pozew dotyczy również funkcji przeglądarki Brave, która omija paywalle, oraz praktyki firmy polegającej na blokowaniu reklam wydawców przy jednoczesnej sprzedaży własnych [zastępowaniu ich własnymi] .

0

Pilnie zaktualizujcie wszystkie urządzenia z dostępem do sieci

moje.cert.pl Utrata poufności kluczy urzędu certyfikacji eMudhra (emSign) moje.cert.pl
preview

cross-postowane z: szmer.info/post/16747091

Mamy problem – czyli jak CA “generował” klucze na podstawie [komiksu] XKCD

W sumie nikt tego nie wrzucił, wszystkie osoby techniczne słyszały o tym tyle, że okazuje się, że nikt nie informuje osób mniej zanurzonych w obecne piekło internetowego bezpieczeństwa… To nie są ćwiczenia; nie zaktualizowany sprzęt od wczoraj może paść ofiarą dowolnego script kiddie.

cross-postowane z: szmer.info/post/16747091

Mamy problem – czyli jak CA “generował” klucze na podstawie [komiksu] XKCD

W sumie nikt tego nie wrzucił, wszystkie osoby techniczne słyszały o tym tyle, że okazuje się, że nikt nie informuje osób mniej zanurzonych w obecne piekło internetowego bezpieczeństwa… To nie są ćwiczenia; nie zaktualizowany sprzęt od wczoraj może paść ofiarą dowolnego script kiddie.

0

Kolektiva Media społecznościowe dla i przez anarchistów

play · kolektiva.media
kolektiva.media Kolektiva Media społecznościowe dla i przez anarchistów kolektiva.media
preview

To nasza szansa, aby przemodelować media społecznościowe i nasz stosunek do nich. Odkryć na nowo utraconą obietnicę Internetu. Wybudować nowe cyfrowe światy w płonącej skorupie starego. Zrobić to wszystko wspólnie.

Stare konwencje umierają. Najwyższy czas obalić ten nędzny system, przełamać nasze uzależnienie od platform służących do ekspolatacji naszych danych, platform zbudowanych i utrzymywanych przez naszych wrogów.

Kolektiva.Social to platforma Mastodon stworzona przez i dla anarchistów. To tylko jeden mały węzeł w większej zdecentralizowanej sieci o nazwie Fediverse. W przeciwieństwie do innych alternatyw Twittera, takich jak Koo czy Hive, oprogramowanie i aplikacje, które zasilają tę sieć, są open source, a każdy serwer ustala własne zasady, wolne od wpływu algorytmów opartych na reklamach i prezesów miliarderów.

Potencjał Mastodona jest ogromny, ale to, co z nim zrobimy, zależy od nas. Dlatego wzywamy Cię do zaangażowania się.

To nasza szansa, aby przemodelować media społecznościowe i nasz stosunek do nich. Odkryć na nowo utraconą obietnicę Internetu. Wybudować nowe cyfrowe światy w płonącej skorupie starego. Zrobić to wszystko wspólnie.

Stare konwencje umierają. Najwyższy czas obalić ten nędzny system, przełamać nasze uzależnienie od platform służących do ekspolatacji naszych danych, platform zbudowanych i utrzymywanych przez naszych wrogów.

Kolektiva.Social to platforma Mastodon stworzona przez i dla anarchistów. To tylko jeden mały węzeł w większej zdecentralizowanej sieci o nazwie Fediverse. W przeciwieństwie do innych alternatyw Twittera, takich jak Koo czy Hive, oprogramowanie i aplikacje, które zasilają tę sieć, są open source, a każdy serwer ustala własne zasady, wolne od wpływu algorytmów opartych na reklamach i prezesów miliarderów.

Potencjał Mastodona jest ogromny, ale to, co z nim zrobimy, zależy od nas. Dlatego wzywamy Cię do zaangażowania się.

0

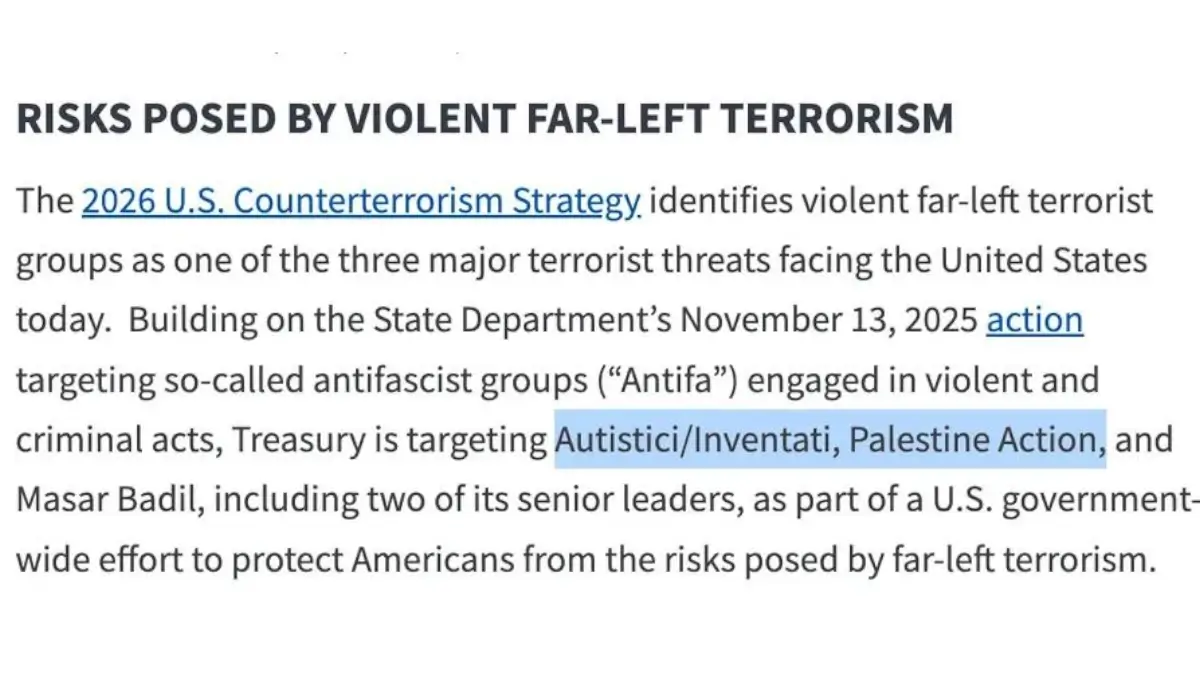
Autistici / Inventati zamknięte po uznaniu ich za globalnych terrorystów przez USA

preview

cross-postowane z: szmer.info/post/16042899

A/I to włoski kolektyw, który od 25 lat dostarczał ruchowi aktywistycznemu bezpiecznych skrzynek mailowych, miejsca na blogi itp. To taki lokalny odpowiednik “riseup.net”

26 sierpnia opublikowali post o tym, że US Department of State ich uznał za terrorystów. Początkowo kolektyw zapewniał o intencjach, by dalej robić to, co zawsze. Wczoraj jednak oznajmili, że się zamykają.

Jest to jednak bardzo znamienne zdarzenie dla wszystkich, dla których są ważne niezależne infrastruktury w internecie. Pokazuje jak łatwo US może zniszczyć cokolwiek, co sobie w Europie (czy gdziekolwiek indziej) tworzymy.

cross-postowane z: szmer.info/post/16042899

A/I to włoski kolektyw, który od 25 lat dostarczał ruchowi aktywistycznemu bezpiecznych skrzynek mailowych, miejsca na blogi itp. To taki lokalny odpowiednik “riseup.net”

26 sierpnia opublikowali post o tym, że US Department of State ich uznał za terrorystów. Początkowo kolektyw zapewniał o intencjach, by dalej robić to, co zawsze. Wczoraj jednak oznajmili, że się zamykają.

Jest to jednak bardzo znamienne zdarzenie dla wszystkich, dla których są ważne niezależne infrastruktury w internecie. Pokazuje jak łatwo US może zniszczyć cokolwiek, co sobie w Europie (czy gdziekolwiek indziej) tworzymy.

0

Podpisz się pod europejską inicjatywą obywatelską "przestańcie zabijać internet: przeciw cyfrowej identyfikacji i weryfikacji wieku"!

European Citizens' Initiative eci.ec.europa.eu
preview

W odróżnieniu od większości internetowych petycji nie jest to zbieranie list kontaktowych do spamowania fundrisingiem tylko coś co jest jasnym sygnałem poparcia danej kwestii dla polityków europarlamentu.

W odróżnieniu od większości internetowych petycji nie jest to zbieranie list kontaktowych do spamowania fundrisingiem tylko coś co jest jasnym sygnałem poparcia danej kwestii dla polityków europarlamentu.

0

Dość Inwigilacji - Demonstracja!

preview

cross-postowane z: szmer.info/post/16011546

7 Lipca Parlament Europejski przegłosował ustawe Chat Control 1.0, pozwali ona na masowe skanowanie wiadomości każdego obywatela Unii Europejskiej. W imię obrony praw dziecka i walki z pedofilią, są niszczone nasze prawa do prywatności i fundamenty wolności słowa! Przez parlament przeszła słabsza wersja chat control, jednakże we wrześniu będą wzniowione rozmowy nad o wiele groźniejszą ustawą Chat Control 2.0, której zamiarem jest odczytywanie również wszystkich zaszyfrowanych wiadomości. Tworzy to niebezpieczny precedent dla całego świata, gdzie rządy mogą wskazać Unie Europejską, rzekomego lidera wolnego świata, że mogą podważać prywatność w imię “bezpieczeństwa”. Chat Control nie istnieje w próżni, widzimy również rozwój takich korporacji na zachodzie jak Palantir i Flock, które za pomocą współpracy z rządem zyskują niewyobrażalne zdolności do zbierania danych na temat obywateli. Mówimy dosyć próbom pogwałcenia naszej prywatności i wolności! Więcej informacji na: fightchatcontrol.eu

cross-postowane z: szmer.info/post/16011546

7 Lipca Parlament Europejski przegłosował ustawe Chat Control 1.0, pozwali ona na masowe skanowanie wiadomości każdego obywatela Unii Europejskiej. W imię obrony praw dziecka i walki z pedofilią, są niszczone nasze prawa do prywatności i fundamenty wolności słowa! Przez parlament przeszła słabsza wersja chat control, jednakże we wrześniu będą wzniowione rozmowy nad o wiele groźniejszą ustawą Chat Control 2.0, której zamiarem jest odczytywanie również wszystkich zaszyfrowanych wiadomości. Tworzy to niebezpieczny precedent dla całego świata, gdzie rządy mogą wskazać Unie Europejską, rzekomego lidera wolnego świata, że mogą podważać prywatność w imię “bezpieczeństwa”. Chat Control nie istnieje w próżni, widzimy również rozwój takich korporacji na zachodzie jak Palantir i Flock, które za pomocą współpracy z rządem zyskują niewyobrażalne zdolności do zbierania danych na temat obywateli. Mówimy dosyć próbom pogwałcenia naszej prywatności i wolności! Więcej informacji na: fightchatcontrol.eu

0

UE: Zaproszenie do składania wniosków w celu ukształtowania bezpieczniejszych i bardziej integracyjnych platform mediów społecznościowych

Kształtowanie cyfrowej przyszłości Europy Nowe zaproszenie do składania wniosków w celu ukształtowania bezpieczniejszych i bardziej integracyjnych platform mediów społecznościowych digital-strategy.ec.europa.eu
0

Polityczny wymiar instancji fediwersum

preview

Czołem,

Nie wiem gdzie zadać to pytanie bo to nie Reddit. Jak coś nie ogarnąłem, to kasujcie, ale próbuję zrozumieć jak działa fediwersum.

Z tego co widzę rejestrując profil w jednej instancji mogę abonować się do communities innych instancji. Nie mogę natomiast śledzić treści które pojawiają się w lokalnym feedzie całej instancji. Mając więc profil na europe.pub, nie mogę sobie po prostu wyświetlić na odrębnym feedzie tego co się dzieje na całym szmer.info.

Tę stronę techniczną chyba rozumiem. Ale ciągle nie jestem pewien czy rozumiem polityczny aspekt tych instancji. Czy ma jakiekolwiek znaczenie z punktu widzenia polityki fediwersum, suwerenności cyfrowej, wolnego internetu i tych spraw, czy np. będę miał konto na Szmerze czy np. na europe.pub albo na feddit.org? Czy poza ekstremalnymi przypadkami naprawdę są instancje, które się nawzajem blokują ze względu na różnice polityczne? Nie śledząc na co dzień tego co się dzieje na danej instancji, jej wybór wydaje mi się dosyć arbitralny, z punktu widzenia osoby, która rejestruje się po raz pierwszy (dlatego np. na Mastodonie siedzę na defaultowym mastodon.social, bo po prostu nie ogarniam czemu miałbym wybrać inną instancją).

W dodatku, staram się wspierać finansowo projekty FOSS, z których korzystam, a w przypadku fediwersum nie wiem gdzie i kto podtrzymuje odpowiednią infrastrukturę. Wspieracie instancje, na których jesteście czy coś innego? Z góry dzięki za sugestie.

Czołem,

Nie wiem gdzie zadać to pytanie bo to nie Reddit. Jak coś nie ogarnąłem, to kasujcie, ale próbuję zrozumieć jak działa fediwersum.

Z tego co widzę rejestrując profil w jednej instancji mogę abonować się do communities innych instancji. Nie mogę natomiast śledzić treści które pojawiają się w lokalnym feedzie całej instancji. Mając więc profil na europe.pub, nie mogę sobie po prostu wyświetlić na odrębnym feedzie tego co się dzieje na całym szmer.info.

Tę stronę techniczną chyba rozumiem. Ale ciągle nie jestem pewien czy rozumiem polityczny aspekt tych instancji. Czy ma jakiekolwiek znaczenie z punktu widzenia polityki fediwersum, suwerenności cyfrowej, wolnego internetu i tych spraw, czy np. będę miał konto na Szmerze czy np. na europe.pub albo na feddit.org? Czy poza ekstremalnymi przypadkami naprawdę są instancje, które się nawzajem blokują ze względu na różnice polityczne? Nie śledząc na co dzień tego co się dzieje na danej instancji, jej wybór wydaje mi się dosyć arbitralny, z punktu widzenia osoby, która rejestruje się po raz pierwszy (dlatego np. na Mastodonie siedzę na defaultowym mastodon.social, bo po prostu nie ogarniam czemu miałbym wybrać inną instancją).

W dodatku, staram się wspierać finansowo projekty FOSS, z których korzystam, a w przypadku fediwersum nie wiem gdzie i kto podtrzymuje odpowiednią infrastrukturę. Wspieracie instancje, na których jesteście czy coś innego? Z góry dzięki za sugestie.

0

uBlock Origin: "Nie będziemy już wspierać Facebooka. To obrzydliwa wroga użytkownikom strona."

preview

Nie będziemy już wspierać Facebooka. To obrzydliwa wroga użytkownikom strona. Jedyne, co robi, to śledzenie open sourceowych projektów, które działają całkowicie jawnie i przeciwdziałanie im, by wyświetlać złośliwe reklamy. Tak, programiści, którzy zarabiają siedmiocyfrowe kwoty w dolarach, właśnie tym się zajmują.

Z oficjalnego oświadczenie w sprawie.

Nie będziemy już wspierać Facebooka. To obrzydliwa wroga użytkownikom strona. Jedyne, co robi, to śledzenie open sourceowych projektów, które działają całkowicie jawnie i przeciwdziałanie im, by wyświetlać złośliwe reklamy. Tak, programiści, którzy zarabiają siedmiocyfrowe kwoty w dolarach, właśnie tym się zajmują.

Z oficjalnego oświadczenie w sprawie.

0

Alternatywny interface Lemmiego "Tesseract" zawiera ukrytą cenzurę słów kluczowych, społeczności i konkretnych loginów

preview

W Fediwersie wybuchła grubsza afera z cenzurą ukrytą w jednym z interfejsów popularnych w sieci serwisów opartych na Lemmym. Szmer korzysta wyłącznie z domyślnego, więc nie dotknęło to nikogo tutaj… z wyjątkiem @Emmie@szmer.info która/y opublikowała… jeden post: “To predict the future we must look at the past. How Rome slave economy could be a 1:1 parallel to artificial worker economy.”.

Poniżej pełne tłumaczenie publikacji @GemAlarm@lemmy.world, link do pierwszego odkrycia na ten temat przez @Db0@dbzer0.com i znacznie więcej informacji.

Od siebie dodam tylko, że biorąc pod uwagę, że to kolejna taka afera w Fediwersie gdzie istotną wartością jest otwartość można się domyślać jaka musi być skala zjawiska w zamkniętych komercyjnych sieciach.
Tu przynajmniej jesteśmy w stanie zdemaskować tego typu działania i bronić przed nimi naszych społeczności a każda osoba może wybrać instancje i społeczności z akceptowalną dla nich polityką moderacji, lub sama określać co powinno zostać zablokwane.

cross-postowane z: lemmy.world/post/49778353

Tesseract ukrywa wszystkie posty zawierające frazę „cenzuruje mnie”

A także /c/modabuse. A także /c/yepowertrippinbastards. A także lemmy.ml/c/worldnews, “towarzysz”, “ACAB” oraz 552 indywidualne konta w 67 instancjach, z czego około połowa znajduje się na lemmy.world.

Nic z tego nie znajduje się w kodzie źródłowym. Dane te są pobierane w czasie wykonywania z pliku, którego nikt nigdy nie przeglądał.

##Jeśli dopiero do nas dołączasz…

Tesseract to zewnętrzny interfejs przeglądarkowy dla Lemmiego, tworzony przez asimons04 i objęty licencją AGPL-3.0. Administratorzy wdrażają go na swoich serwerach obok lub zamiast lemmy-ui [interfejs wykorzystywany przez szmer], istnieją też publiczne instancje tego interfejsu, z których ludzie korzystają, aby przeglądać całość sieci Lemmiego. Jeśli korzystasz z serwisu opartego na Lemmym, który nie wyglądał jak standardowa wersja Lemmy, istnieje spora szansa, że właśnie to było to.

W zeszłym tygodniu użytkownik db0 opublikował ostrzeżenie: Tesseract zawiera czarną listę domen instancji, wkompilowaną bezpośrednio do aplikacji. Jest ich 32. Administratorzy nie mogą jej zobaczyć, nie mogą jej skonfigurować i nie są informowani o jej istnieniu. Po połączeniu się z instancją znajdującą się na liście aplikacja informuje, że jest ona „niekompatybilna”, co nie jest prawdą.

Przejrzałem kod, aby sprawdzić, jak to zostało zaimplementowane. Okazuje się, że ta na stałe zakodowana lista stanowi jedynie ‘mniejszą połowę’ systemu.

Za każdym razem, gdy aplikacja się ładuje, przez HTTP pobierana jest druga polityka filtrowania. Nie znajduje się ona w repozytorium Git. Jest nieuwierzytelniona i czytelna dla wszystkich, więc każdy może ją pobrać. Obecnie zawiera 552 konta użytkowników, 2275 wzorców nazw użytkowników, 54 instancje, 97 społeczności, 289 wzorców słów kluczowych i 351 domen, a każda kategoria jest ustawiona tak, aby ukrywać dopasowania zamiast je oznaczać. Nie rozwija się po kliknięciu. Po prostu nieobecna, bez żadnej informacji że cokolwiek zostało usunięte.

Zweryfikuj wszystko w dziesięć sekund

curl -s https://tesseract.dubvee.org/tesseract/api/system/policy \
  | base64 -d | gunzip > policy.json

To jest aktualna lista filtrów, plik gzip przepuszczony przez base64, 111 KB pliku JSON po rozpakowaniu. W pliku /data/policy.dat znajduje się również nieaktualna kopia zapasowa.

It filters criticism of moderators

  • lemmy.sdf.org/c/modabuse — na liście
  • lemmy.dbzer0.com/c/yepowertrippinbastards — na liście
  • lemmy.dbzer0.com/c/YPTBcirclejerk — na liście
  • filtr społeczności zawierających power ?tripping?
  • słowo kluczowe censoring me [“cenzurują mnie”]

Nazywaj resztę jak chcesz. Ta część nie jest obroną przed spamem.

Filtruje słowa

32 wzorce dla nazw społeczności zawierają między innymi Communis(t|m), Conservativ(e|es|ism), Leftis(t|m), Libertarian(ism)?, ^Green Part(y|ies), Zionis(t|m), (Police|Cops), guillotine oraz billionaire [i anarchism].

Słowa kluczowe to: comrade, ACAB, neoliberal, proletaria(n|t) i death to.

Zablokowane społeczności w instancjach, które nie są blokowane: lemmy.ml/c/worldnews, lemmy.today/c/news, lemmy.ca/c/politicalnewscanada, lemmy.ca/c/usa, infosec.pub/c/strategic_unions.

552 użytkowników którzy nie są botami

67 [różnych] instancji. 272 [osób] ​​na samym lemmy.world, 40 na sh.itjust.works, 19 na lemmy.ca i 28 instancji, z których [lista zablokowanych] zawiera dokładnie jedną osobę.

355 z 552 nazw użytkowników to zwykłe nazwy alfabetyczne, składające się z dwunastu lub mniej znaków, o średniej długości ośmiu. Tylko 36 wygląda na rejestracje spamowe. Lista botów wyglądałaby odwrotnie.

Siedem z kont to nawet nie Lemmy. Są tam konta na Mastodonie i Friendica: osoby, które nigdy nie korzystały z Lemmy’ego, ukryte pod frontendem Lemmy’ego, bez możliwości dowiedzenia się o tym.

Mam tę listę i celowo jej nie publikuję. Większość z tych osób to zwykli ludzie, którzy zostali dopasowani do wzorca, a 552 loginów opublikowanych w tej społeczności w ciągu godziny stanie się gotową listą do nękania. Uruchom powyższe polecenie i wyszukaj je samodzielnie.

I kłamie o tym co robi

Kiedy uruchamia się blok instancji, pojawia się komunikat: „Niezgodna/Nieobsługiwana instancja. $instancja nie jest zgodna z Tesseractem.”

Nic nie jest niezgodne. To decyzja dotycząca polityki, przebrana za błąd API, i to właśnie ona spowodowała, że ​​db0 szukał niezgodność wersji, której nigdy nie było.

W przypadku ukrytych użytkowników, społeczności i słów kluczowych nie otrzymujesz żadnego komunikatu.

Administratorzy nie mogą tego wyłączyć.

Tesseract ma zmienne środowiskowe dla PUBLIC_DOMAIN_BLACKLIST, PUBLIC_FAKE_NEWS_BLACKLIST i list skracaczy. Nie ma ich dla żadnej z list blokowania. enableToxicMode pomija inne filtry, ale nie te.

Hostuj to samodzielnie i nie możesz tego wyłączyć, nic w konfiguracji administracyjnej nie potwierdza ich istnienia, a zawartość może się zmienić bez zatwierdzenia czy wiedzy.

Zanim ktoś to powie

Duża część tej listy domen to prawdziwa obrona przed spamem. Filtruje zarówno konserwatyzm, jak i komunizm. Twierdzenie, że „celuje w lewicę” nie ma pokrycia w danych i nie próbuję twierdzić, że tak jest.

Problem polega na tym, że filtrowanie spamu i redakcja [cenzura] polityczna zostały połączone w jeden nieudokumentowany, zdalnie aktualizowany blok, wysyłany w ukryciu do administratorów, którzy nigdy go nie przeczytali i użytkowników, którzy nie wiedzą, że tam jest. To właśnie spam sprawia, że ​​reszta jest niemożliwa do sprawdzenia: „to lista spamowa” odpowiada na każde pytanie z osobna, a nie na całość.

A /c/modabuse [“c/nadużyciamoderatorów”] to nie spam.

Oczekiwania

  1. Opublikuj politykę stosowaną w pracy programu w repozytorium lub usuń źródło list.
  2. Przestań przedstawiać blokadę polityczną jako niezgodność techniczną.
  3. Poinformuj użytkowników, gdy coś zostanie ukryte. Jedna linijka.
  4. Daj operatorom wyłącznik, tak jak ma to miejsce w przypadku każdej innej czarnej listy w tym oprogramowaniu.

To AGPL-3.0 i db0 już ją sforkował. To działanie zgodne z tym po co powstała ta licencja. Ale ‘rozwidlenie’ to nie ujawnienie, a administratorzy, którzy tego potrzebują, to właśnie ci, którzy nie mają powodu, by to sprawdzać.

Jeśli uruchamiasz Tesseracta, wprowadzasz w życie 111 KB polityki moderacji, której nie znasz, pod nazwą swojej instancji użytkownikom, którzy nie wiedzą o jej istnieniu.

Pełna zawartość każdej listy, nieedytowana, w komentarzach.

W Fediwersie wybuchła grubsza afera z cenzurą ukrytą w jednym z interfejsów popularnych w sieci serwisów opartych na Lemmym. Szmer korzysta wyłącznie z domyślnego, więc nie dotknęło to nikogo tutaj… z wyjątkiem @Emmie@szmer.info która/y opublikowała… jeden post: “To predict the future we must look at the past. How Rome slave economy could be a 1:1 parallel to artificial worker economy.”.

Poniżej pełne tłumaczenie publikacji @GemAlarm@lemmy.world, link do pierwszego odkrycia na ten temat przez @Db0@dbzer0.com i znacznie więcej informacji.

Od siebie dodam tylko, że biorąc pod uwagę, że to kolejna taka afera w Fediwersie gdzie istotną wartością jest otwartość można się domyślać jaka musi być skala zjawiska w zamkniętych komercyjnych sieciach.
Tu przynajmniej jesteśmy w stanie zdemaskować tego typu działania i bronić przed nimi naszych społeczności a każda osoba może wybrać instancje i społeczności z akceptowalną dla nich polityką moderacji, lub sama określać co powinno zostać zablokwane.

cross-postowane z: lemmy.world/post/49778353

Tesseract ukrywa wszystkie posty zawierające frazę „cenzuruje mnie”

A także /c/modabuse. A także /c/yepowertrippinbastards. A także lemmy.ml/c/worldnews, “towarzysz”, “ACAB” oraz 552 indywidualne konta w 67 instancjach, z czego około połowa znajduje się na lemmy.world.

Nic z tego nie znajduje się w kodzie źródłowym. Dane te są pobierane w czasie wykonywania z pliku, którego nikt nigdy nie przeglądał.

##Jeśli dopiero do nas dołączasz…

Tesseract to zewnętrzny interfejs przeglądarkowy dla Lemmiego, tworzony przez asimons04 i objęty licencją AGPL-3.0. Administratorzy wdrażają go na swoich serwerach obok lub zamiast lemmy-ui [interfejs wykorzystywany przez szmer], istnieją też publiczne instancje tego interfejsu, z których ludzie korzystają, aby przeglądać całość sieci Lemmiego. Jeśli korzystasz z serwisu opartego na Lemmym, który nie wyglądał jak standardowa wersja Lemmy, istnieje spora szansa, że właśnie to było to.

W zeszłym tygodniu użytkownik db0 opublikował ostrzeżenie: Tesseract zawiera czarną listę domen instancji, wkompilowaną bezpośrednio do aplikacji. Jest ich 32. Administratorzy nie mogą jej zobaczyć, nie mogą jej skonfigurować i nie są informowani o jej istnieniu. Po połączeniu się z instancją znajdującą się na liście aplikacja informuje, że jest ona „niekompatybilna”, co nie jest prawdą.

Przejrzałem kod, aby sprawdzić, jak to zostało zaimplementowane. Okazuje się, że ta na stałe zakodowana lista stanowi jedynie ‘mniejszą połowę’ systemu.

Za każdym razem, gdy aplikacja się ładuje, przez HTTP pobierana jest druga polityka filtrowania. Nie znajduje się ona w repozytorium Git. Jest nieuwierzytelniona i czytelna dla wszystkich, więc każdy może ją pobrać. Obecnie zawiera 552 konta użytkowników, 2275 wzorców nazw użytkowników, 54 instancje, 97 społeczności, 289 wzorców słów kluczowych i 351 domen, a każda kategoria jest ustawiona tak, aby ukrywać dopasowania zamiast je oznaczać. Nie rozwija się po kliknięciu. Po prostu nieobecna, bez żadnej informacji że cokolwiek zostało usunięte.

Zweryfikuj wszystko w dziesięć sekund

curl -s https://tesseract.dubvee.org/tesseract/api/system/policy \
  | base64 -d | gunzip > policy.json

To jest aktualna lista filtrów, plik gzip przepuszczony przez base64, 111 KB pliku JSON po rozpakowaniu. W pliku /data/policy.dat znajduje się również nieaktualna kopia zapasowa.

It filters criticism of moderators

  • lemmy.sdf.org/c/modabuse — na liście
  • lemmy.dbzer0.com/c/yepowertrippinbastards — na liście
  • lemmy.dbzer0.com/c/YPTBcirclejerk — na liście
  • filtr społeczności zawierających power ?tripping?
  • słowo kluczowe censoring me [“cenzurują mnie”]

Nazywaj resztę jak chcesz. Ta część nie jest obroną przed spamem.

Filtruje słowa

32 wzorce dla nazw społeczności zawierają między innymi Communis(t|m), Conservativ(e|es|ism), Leftis(t|m), Libertarian(ism)?, ^Green Part(y|ies), Zionis(t|m), (Police|Cops), guillotine oraz billionaire [i anarchism].

Słowa kluczowe to: comrade, ACAB, neoliberal, proletaria(n|t) i death to.

Zablokowane społeczności w instancjach, które nie są blokowane: lemmy.ml/c/worldnews, lemmy.today/c/news, lemmy.ca/c/politicalnewscanada, lemmy.ca/c/usa, infosec.pub/c/strategic_unions.

552 użytkowników którzy nie są botami

67 [różnych] instancji. 272 [osób] ​​na samym lemmy.world, 40 na sh.itjust.works, 19 na lemmy.ca i 28 instancji, z których [lista zablokowanych] zawiera dokładnie jedną osobę.

355 z 552 nazw użytkowników to zwykłe nazwy alfabetyczne, składające się z dwunastu lub mniej znaków, o średniej długości ośmiu. Tylko 36 wygląda na rejestracje spamowe. Lista botów wyglądałaby odwrotnie.

Siedem z kont to nawet nie Lemmy. Są tam konta na Mastodonie i Friendica: osoby, które nigdy nie korzystały z Lemmy’ego, ukryte pod frontendem Lemmy’ego, bez możliwości dowiedzenia się o tym.

Mam tę listę i celowo jej nie publikuję. Większość z tych osób to zwykli ludzie, którzy zostali dopasowani do wzorca, a 552 loginów opublikowanych w tej społeczności w ciągu godziny stanie się gotową listą do nękania. Uruchom powyższe polecenie i wyszukaj je samodzielnie.

I kłamie o tym co robi

Kiedy uruchamia się blok instancji, pojawia się komunikat: „Niezgodna/Nieobsługiwana instancja. $instancja nie jest zgodna z Tesseractem.”

Nic nie jest niezgodne. To decyzja dotycząca polityki, przebrana za błąd API, i to właśnie ona spowodowała, że ​​db0 szukał niezgodność wersji, której nigdy nie było.

W przypadku ukrytych użytkowników, społeczności i słów kluczowych nie otrzymujesz żadnego komunikatu.

Administratorzy nie mogą tego wyłączyć.

Tesseract ma zmienne środowiskowe dla PUBLIC_DOMAIN_BLACKLIST, PUBLIC_FAKE_NEWS_BLACKLIST i list skracaczy. Nie ma ich dla żadnej z list blokowania. enableToxicMode pomija inne filtry, ale nie te.

Hostuj to samodzielnie i nie możesz tego wyłączyć, nic w konfiguracji administracyjnej nie potwierdza ich istnienia, a zawartość może się zmienić bez zatwierdzenia czy wiedzy.

Zanim ktoś to powie

Duża część tej listy domen to prawdziwa obrona przed spamem. Filtruje zarówno konserwatyzm, jak i komunizm. Twierdzenie, że „celuje w lewicę” nie ma pokrycia w danych i nie próbuję twierdzić, że tak jest.

Problem polega na tym, że filtrowanie spamu i redakcja [cenzura] polityczna zostały połączone w jeden nieudokumentowany, zdalnie aktualizowany blok, wysyłany w ukryciu do administratorów, którzy nigdy go nie przeczytali i użytkowników, którzy nie wiedzą, że tam jest. To właśnie spam sprawia, że ​​reszta jest niemożliwa do sprawdzenia: „to lista spamowa” odpowiada na każde pytanie z osobna, a nie na całość.

A /c/modabuse [“c/nadużyciamoderatorów”] to nie spam.

Oczekiwania

  1. Opublikuj politykę stosowaną w pracy programu w repozytorium lub usuń źródło list.
  2. Przestań przedstawiać blokadę polityczną jako niezgodność techniczną.
  3. Poinformuj użytkowników, gdy coś zostanie ukryte. Jedna linijka.
  4. Daj operatorom wyłącznik, tak jak ma to miejsce w przypadku każdej innej czarnej listy w tym oprogramowaniu.

To AGPL-3.0 i db0 już ją sforkował. To działanie zgodne z tym po co powstała ta licencja. Ale ‘rozwidlenie’ to nie ujawnienie, a administratorzy, którzy tego potrzebują, to właśnie ci, którzy nie mają powodu, by to sprawdzać.

Jeśli uruchamiasz Tesseracta, wprowadzasz w życie 111 KB polityki moderacji, której nie znasz, pod nazwą swojej instancji użytkownikom, którzy nie wiedzą o jej istnieniu.

Pełna zawartość każdej listy, nieedytowana, w komentarzach.